Des cybermenaces en hausse placent la résilience au cœur des priorités
Cette nomination intervient dans un contexte d’augmentation notable du volume, de la fréquence et de la sophistication des cyberattaques à travers la région EMEA. Les incidents récents et les analyses de la menace montrent que les attaques deviennent plus automatisées, exploitent davantage l’intelligence artificielle, gagnent en persistance et provoquent des perturbations plus importantes, accentuant la pression sur la résilience des organisations.
Une solide expérience dans la défense et la sécurité nationale
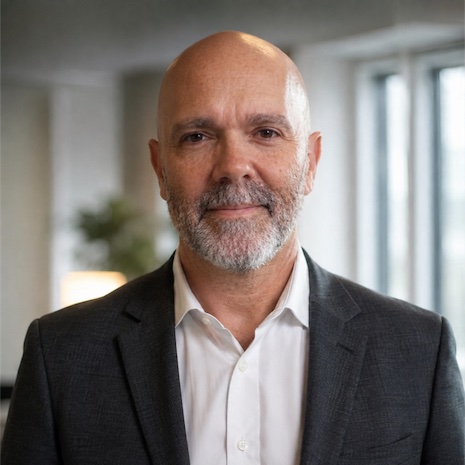
Dan Bird MBE cumule près de trente ans d’expérience dans les domaines de la défense, de la sécurité nationale et des programmes technologiques. Il a passé l’essentiel de sa carrière au ministère britannique de la Défense, où il a occupé des fonctions opérationnelles, techniques et stratégiques dans le cadre de la gestion des crises nationales. Il y a piloté des initiatives technologiques représentant plusieurs centaines de millions de livres sterling, accompagné la mise en production de systèmes informatiques à grande échelle et participé à des projets de coopération internationale, notamment en tant que National Liaison Officer auprès de l’armée américaine. Plus récemment, il évoluait dans le secteur privé chez SNC Mission Systems UK.
Une approche offensive pour renforcer la cyberdéfense
Dans son nouveau rôle, Bird accompagnera les organisations de la région EMEA dans le renforcement de leur cyberrésilience. Cette approche consiste à évaluer les mécanismes de protection du point de vue d’un attaquant afin d’identifier des chemins d’attaque réels. Elle répond à l’évolution des menaces, de plus en plus automatisées, scalables et persistantes, face auxquelles les hypothèses traditionnelles sur l’efficacité des mesures de sécurité montrent souvent leurs limites.
« Dan apporte une combinaison rare d’expérience dans la défense, d’expertise technique et de vision opérationnelle », déclare Keith Poyser, Vice President EMEA chez Horizon3.ai. « Les groupes criminels organisés et les acteurs soutenus par des États gagnent en maturité et en endurance, tandis que de nombreuses entreprises continuent de s’appuyer sur des hypothèses de sécurité théoriques. La résilience passe par des contrôles régulièrement testés dans des conditions réelles. Dan jouera un rôle clé pour aider les organisations à passer d’une sécurité supposée à une résilience démontrable. »
La cyberdéfense revient au cœur de l’agenda national au Royaume-Uni
Parallèlement, la cyberrésilience s’impose davantage dans le débat politique britannique. Présenté fin 2025 au Parlement britannique, le projet de loi « Cyber Security and Resilience (Network and Information Systems) Bill » devrait renforcer en 2026 le cadre réglementaire en matière de cybersécurité. Il prévoit notamment d’élargir le périmètre des entreprises soumises à des exigences accrues — fournisseurs de services managés, centres de données ou prestataires critiques —, de raccourcir les délais de déclaration des incidents et d’étendre les pouvoirs des autorités de régulation.
Des hypothèses de risque à des preuves concrètes d’attaque
Avec sa plateforme de sécurité offensive NodeZero®, Horizon3.ai entend aider les organisations à dépasser l’évaluation théorique des risques pour identifier des chemins d’attaque réellement exploitables. Cette approche permet de corriger plus efficacement les vulnérabilités et de vérifier l’impact des mesures mises en œuvre. Grâce à des tests continus, les entreprises obtiennent une vision concrète des conséquences possibles sur leurs systèmes et leurs activités, et peuvent réduire les risques de manière proactive. L’objectif est aussi d’instaurer une lecture commune du risque cyber entre équipes sécurité, IT et direction, afin d’accélérer la priorisation et d’améliorer l’efficacité des mesures correctives.