Business
5 novembre 2026
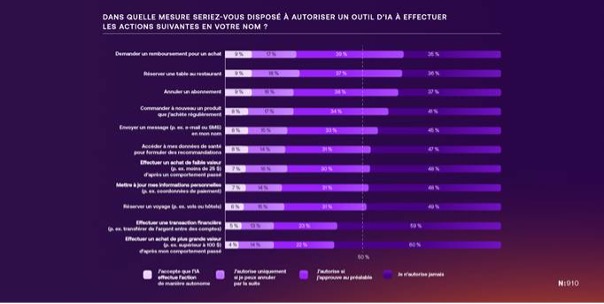
Commerce agentique : 80 % des projets d’IA prennent du retard faute de confiance
Commerce agentique : 80 % des projets sont en retard, révélant un déficit de confiance et des infrastructures (…)
Voir →Foxit a obtenu le statut d’autorité de numérotation CVE (CNA) par le programme CVE (Common Vulnerabilities and Exposures).
Cette reconnaissance autorise officiellement Foxit à attribuer des identifiants (ID) CVE et à publier des dossiers sur les vulnérabilités de sécurité détectées dans ses produits. Cela améliore considérablement la coordination du processus de divulgation et de correctifs à l’échelle mondiale, incluant tant les entreprises que les institutions gouvernementales.
Prise de contrôle du cycle de vie des vulnérabilités
En tant qu’autorité de numérotation certifiée, Foxit contribue directement au respect des normes mondiales applicables à la détection des vulnérabilités. Ce statut souligne l’engagement de l’entreprise en faveur d’une sécurité proactive, d’une transparence accrue et du respect rigoureux des réglementations fédérales et internationales en matière de conformité.
Principaux avantages du statut de CNA de Foxit :
Réactivité accrue : le contrôle direct de l’attribution des identifiants CVE réduit considérablement le délai entre la découverte d’une vulnérabilité et sa notification publique officielle.
Transparence renforcée : la possibilité de publier des dossiers CVE officiels offre aux clients et aux analystes en sécurité d’accéder à des informations standardisées plus claires sur les vulnérabilités de produits Foxit.
Collaboration optimisée : Foxit peut désormais coordonner plus efficacement le processus de divulgation avec des chercheurs en sécurité indépendants, renforçant ainsi sa crédibilité et protègeant les utilisateurs contre les failles « zero-day ».
Engagement dans la communauté mondiale de la sécurité
Le programme CVE, soutenu par la Cybersecurity and Infrastructure Security Agency (CISA) du Département de la sécurité intérieure des États-Unis, est une initiative mondiale visant à identifier, définir et répertorier les vulnérabilités de cybersécurité connues publiquement. Foxit rejoint des centaines d’organisations à travers le monde engagées dans cet effort collectif.
5 novembre 2026
Commerce agentique : 80 % des projets sont en retard, révélant un déficit de confiance et des infrastructures (…)
Voir →5 novembre 2026
Checkmarx a annoncé la nomination de Kobi Sivilya en qualité de directeur de la sécurité des systèmes (…)
Voir →3 novembre 2026
Des data centers prêts pour demain : infrastructure haut débit et solutions d’alimentation, avec un seul (…)
Voir →